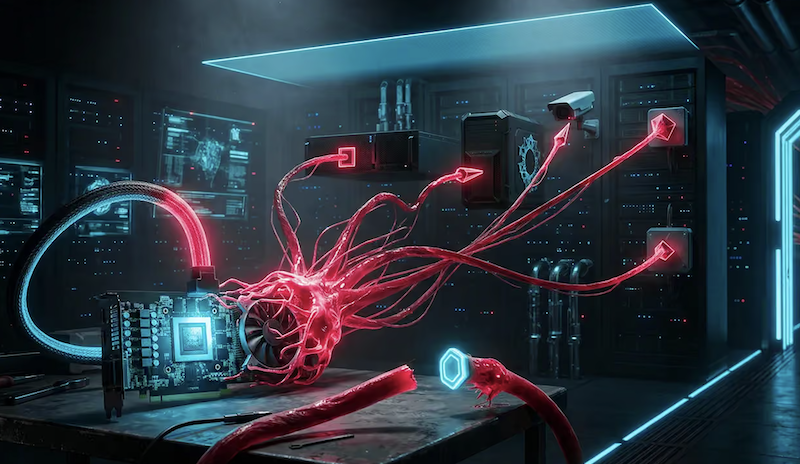

人工智慧公司 Anthropic 警告,具備自主複製能力的 AI 系統未來可能在無須人為介入的情況下,於不同使用者裝置間傳播,形成類似電腦病毒的「AI 蠕蟲」,並將攻擊範圍擴大至智慧電視、家電、攝影機等連網設備。
AI 蠕蟲可能難以集中阻斷
Anthropic Frontier Red Team 研究人員 William Zhou 與 Daniel Freeman 在週一發布的研究報告中指出,具備基本運算能力、但安全防護薄弱的物聯網(IoT)設備,可能成為這類自主 AI 系統的攻擊目標。研究人員警告,規模較小的 AI 模型可能在數月內就具備足以在商用物聯網設備上自我複製的能力。
與傳統惡意程式相比,具備自主複製能力的 AI 蠕蟲可能自行尋找目標、擴散至其他裝置,無須持續仰賴人類操作者下達指令。Anthropic 研究人員指出,這類威脅可能缺乏可供集中關閉的單一控制點,使防禦與清除工作更加困難。
不過,相關內容屬於研究人員對未來風險的預警,並不代表這類 AI 蠕蟲已大規模出現或具備全面攻擊能力。
AI 發展也引發加密貨幣錢包安全疑慮
除了物聯網設備,AI 模型數學與推理能力的提升,也引發市場對加密貨幣密碼學安全性的關注。部分研究人員擔心,未來 AI 或量子運算技術若能破解加密貨幣錢包使用的數位簽章機制,可能威脅比特幣等資產的安全。
Glassnode 共同創辦人 Rafael Schultze-Kraft 週四在 X 發文指出,目前約有 626 萬枚比特幣位於可能受到 AI 模型或量子電腦攻擊的地址,約占比特幣總供應量近三分之一。其中,約 433 萬枚比特幣的風險與地址重複使用有關,若將資產轉移至新的錢包地址,可降低這類特定風險。
以太坊研究員 Justin Drake 也在前一天警告,AI 技術快速進步,可能使攻擊者比預期更早具備破解橢圓曲線數位簽章演算法(ECDSA)的能力。該演算法是多種加密貨幣錢包用來驗證交易與保障資產控制權的重要密碼學機制。Drake 因此呼籲用戶考慮將資產遷移至新的錢包。
業界對錢包遷移能否降低風險看法分歧
不過,對於透過更換錢包地址因應潛在密碼學威脅的做法,業界仍存在不同看法。加密貨幣創投機構 Dragonfly 管理合夥人 Haseeb Qureshi 將相關警告形容為「密碼學末日論」,並認為單純將代幣轉移至新地址,並不能真正解決這類威脅。
整體而言,AI 自主化帶來的安全風險涵蓋物聯網設備與區塊鏈資產等不同領域,但兩者面臨的技術挑戰並不相同。AI 蠕蟲的核心風險在於自主執行與跨設備擴散能力;加密貨幣的潛在風險,則取決於攻擊者能否突破現有密碼學機制。相關威脅的實際發展速度,以及現有防禦措施能否有效應對,仍有待進一步觀察。